О мероприятии
Когда происходит киберинцидент, счет идет на минуты. Успешное расследование зависит не только от инструментов и логов, но и от слаженности команды, грамотной фиксации следов и способности быстро выдвигать и проверять гипотезы. Как действовать в первые часы? Что делать, если журналы удалены, а вредонос уже стер свои следы? Где взять данные, как строить цепочку атаки и какие выводы сделать, чтобы не наступить на те же грабли снова?
В прямом эфире мы обсудим реальные кейсы технических расследований, полезные инструменты, приемы цифровой криминалистики, а также поговорим о системных ошибках, которые всплывают после атак. Уделим внимание и будущему расследований: каким оно будет через 2–3 года и как изменится под влиянием ИИ и автоматизации.
Ключевые вопросы дискуссии:
• С чего начинается расследование?
• С какой минуты после инцидента начинается расследование и какие задачи стоят в первые часы?
• Кто и в каком составе должен быть вовлечен в расследование?
• Какие навыки наиболее востребованы у технических специалистов при инцидентах?
• Чем отличается анализ «живого» инцидента от постфактум-расследования?
• Как формализовать и задокументировать расследование - пригодится ли это в суде, для регулятора, для внутреннего разбора?
• Где брать информацию для расследования: сетевые логи, SIEM, EDR, NetFlow, дампы, скрипты?
• Какие инструменты и утилиты чаще всего применяются: open source vs коммерческие продукты?
• Что можно узнать, если SIEM не настроен или журналы были стерты?
• Где тонко - там и рвется: как подготовить инфраструктуру, чтобы потом было что расследовать?
• Практика расследования инцидентов
• Какие артефакты и признаки чаще всего приводят к раскрытию цепочки атаки?
• Блиц. Реальные истории: атаки, которые «восстанавливали по крупицам».
• Какие сигналы указывают, что инцидент требует эскалации на уровень топ-менеджмента или антикризисного штаба?
• Как проводить атрибуцию - нужно ли это на самом деле?
• Что делать, если следы были полностью затерты злоумышленниками или неаккуратными действиями ИТ?
• Какие инциденты сложнее всего расследовать?
• Какие системные ошибки чаще всего выявляются в результате расследования?
• Почему одни атаки раскрываются за 2 часа, а другие - через 2 месяца?
• Как перевести выводы расследования в конкретные меры усиления защиты?
• Кто должен готовить итоговое резюме расследования - и как его правильно презентовать?
• Будущее расследования инцидентов
• Какие технологии поменяют подход к расследованиям инцидентов?
• Будет ли сформирована национальная методика или стандарт расследований инцидентов?
• Появятся ли платформы или сервисы, которые закроют цикл «обнаружение - расследование - устранение последствий»?
Приглашенные эксперты:
Константин Мушовец
Директор УЦСБ SOC, УЦСБ
Денис Гойденко
Руководитель департамента комплексного реагирования на киберугрозы, Positive Technologies
Константин Сапронов
Руководитель глобальной команды реагирования на инциденты информационной безопасности, «Лаборатория Касперского»
Николай Гончаров
Директор департамента мониторинга кибербезопасности, Security Vision
Владимир Зуев
Технический директор центра мониторинга и реагирования на кибератаки RED Security SOC, RED Security
Алексей Вишняков
Руководитель центра исследования киберугроз Solar 4RAYS, ГК «Солар»
Артём Савчук
Технический директор, «Перспективный мониторинг»
Модераторы:
Елизавета Шатунова
Начальник Центра реагирования Подразделения ИБ, ГУП «Московский метрополитен»
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
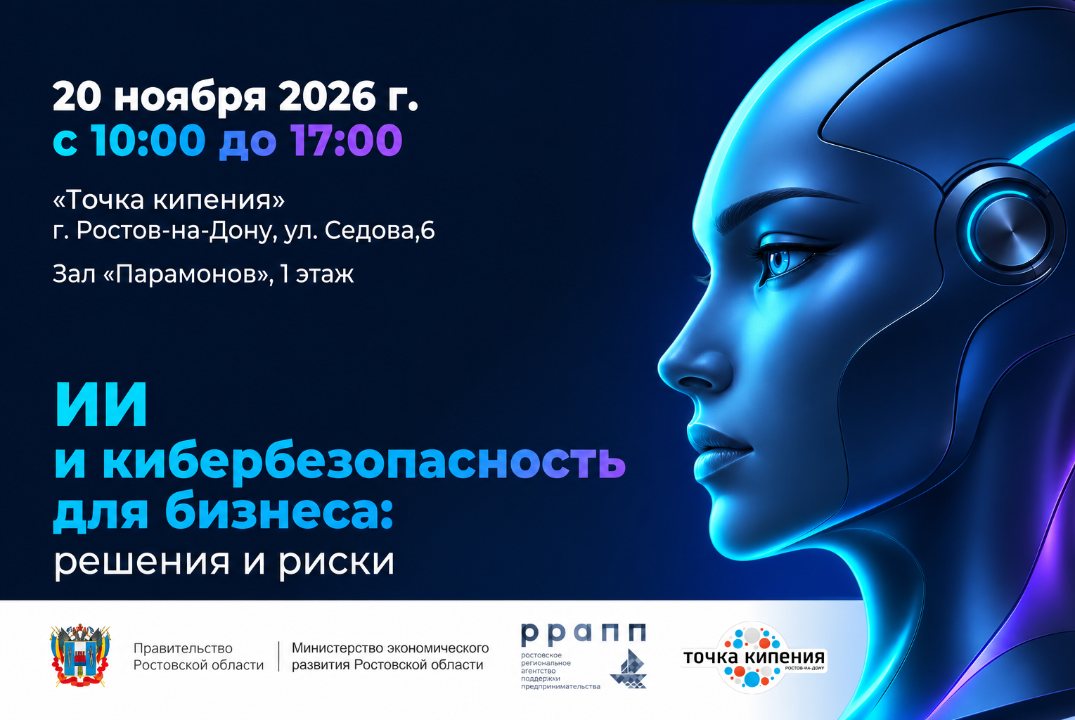
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…