О мероприятии
Кибербезопасность всё меньше похожа на набор разовых проверок и всё больше — на непрерывный процесс оценки реальных рисков. Ежегодный пентест, периодическое сканирование уязвимостей и ручной анализ всё ещё важны, но для современных инфраструктур этого уже недостаточно. Атаки развиваются быстрее, инфраструктура меняется каждый день, а бизнесу нужно понимать не просто “сколько уязвимостей найдено”, а какие из них реально эксплуатируемы и могут привести к инциденту.
Именно поэтому в 2026 году автоматизированная проверка защищённости становится не модным дополнением, а частью системного управления киберрисками. На первый план выходят BAS, EASM, VM, AppSec-инструменты, облачные проверки, attack path analysis и CTEM — подход, который помогает перейти от разрозненных находок к непрерывному управлению экспозицией, валидации защитных мер и приоритизации рисков.
При этом главный вопрос остаётся практическим: как не превратить автоматизацию в генератор отчётов, false positive и бесконечных задач для ИТ? В эфире разберём, какие подходы реально работают, где BAS и CTEM дают эффект, как встроить результаты проверок в процессы SOC, AppSec, DevSecOps и vulnerability management, и как доказать бизнесу, что автоматизация снижает риск, а не просто добавляет ещё один инструмент.
• Подходы к автоматизации проверки защищённости
• Что такое автоматизированная проверка защищённости простыми словами и какую проблему она решает для компании?
• Чем автоматизированная проверка отличается от классического пентеста, сканирования уязвимостей и разовых аудитов безопасности?
• В какой момент компания должна понять, что ежегодного пентеста и периодических сканеров уже недостаточно?
• Какие бизнес-задачи закрывает автоматизация: снижение TCO, скорость проверки, масштабирование, контроль 24/7 или снижение человеческого фактора?
• Что надёжнее для реального снижения риска: дорогой пентест раз в год или регулярная автоматизированная проверка защищённости с валидацией результатов?
• Какие классы инструментов автоматизации проверок сегодня реально нужны компании: VM, EASM, SAST, DAST, IAST, SCA, secrets scanning, cloud security validation, BAS и CTEM?
• Как понять, какой инструмент нужен в первую очередь, если у компании ограниченный бюджет и уже есть несколько разрозненных средств защиты?
• Что такое BAS и какую задачу он решает: поиск уязвимостей или проверку того, сработают ли реальные средства защиты при атаке?
• Как автоматизированная проверка защищённости связана с CTEM и почему CTEM - это не отдельный продукт, а управленческий процесс вокруг экспозиций, приоритизации, валидации и устранения рисков?
• Можно ли построить зрелую программу CTEM без BAS, или без проверки реальных сценариев атак она превращается в красивую витрину рисков?
• Практика автоматизации проверки защищённости
• Как выстроить единый процесс, в котором результаты сканеров, BAS, EASM, AppSec, SOC и пентеста учитываются вместе и не живут в разных отчётах?
• Как правильно приоритизировать задачи по улучшению безопасности, если источников данных много, а ресурсов на исправление всегда меньше, чем найденных проблем?
• Как связать автоматизированные проверки с DevSecOps, CI/CD, vulnerability management, SOC и процессами ИТ-эксплуатации?
• Какие метрики показывают реальную эффективность автоматизации: снижение MTTR по уязвимостям, уменьшение exploitable exposure, доля проверенных контролей, снижение false positive или экономия времени команды?
• Как выглядит успешный кейс, когда автоматизация реально помогла предотвратить инцидент, а не просто сформировала красивый отчёт?
• Какие ошибки чаще всего встречаются при внедрении автоматизации: покупка инструмента без процесса, отсутствие владельцев, плохая интеграция или завышенные ожидания?
• Как не утонуть в отчётах от множества автоматических сканеров и не превратить автоматизацию в новый бюрократический ад?
• Кто должен владеть процессом автоматизированной проверки защищённости: ИБ, SOC, AppSec, инфраструктурная команда, владельцы систем или отдельная exposure management-команда?
• Где автоматизация может быть неэффективной или даже опасной: в продуктивных средах, legacy-инфраструктуре, критических системах, АСУ ТП или при некорректно настроенных сценариях атак?
• Какой баланс должен быть между автоматизацией и ручной экспертизой: что можно доверить системе, а где пентестер, red team или аналитик всё равно остаются незаменимыми?
• Итоги и прогнозы
• Как будет развиваться рынок BAS и CTEM в ближайшие 2–3 года: в сторону отдельных продуктов, платформ управления экспозицией или сервисной модели от MSSP/MDR-провайдеров?
• Насколько реально применение AI для приоритизации уязвимостей, моделирования атак, анализа false positive и подготовки рекомендаций по исправлению?
• Уйдёт ли ручной пентест в прошлое или останется золотым стандартом для сложных сценариев, которые автоматизация пока не может полноценно заменить?
Приглашенные эксперты:
Николай Гончаров
Директор департамента мониторинга кибербезопасности, Security Vision
Давид Ордян
Генеральный директор, Metascan
Аскар Добряков
Ведущий эксперт направления защиты бизнес-приложений, К2 Кибербезопасность
Ярослав Бабин
Директор по продуктам для симуляции атак, Positive Technologies
Максим Пятаков
Сооснователь CtrlHack, CtrlHack
Денис Гамаюнов
CEO, SolidLab Group
Аркадий Никифоров
Руководитель разработки инструментов кибербезопасности в Бастионе, Бастион
Модераторы:
Вадим Шелест
Руководитель направления анализа защищенности, Wildberries & Russ
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
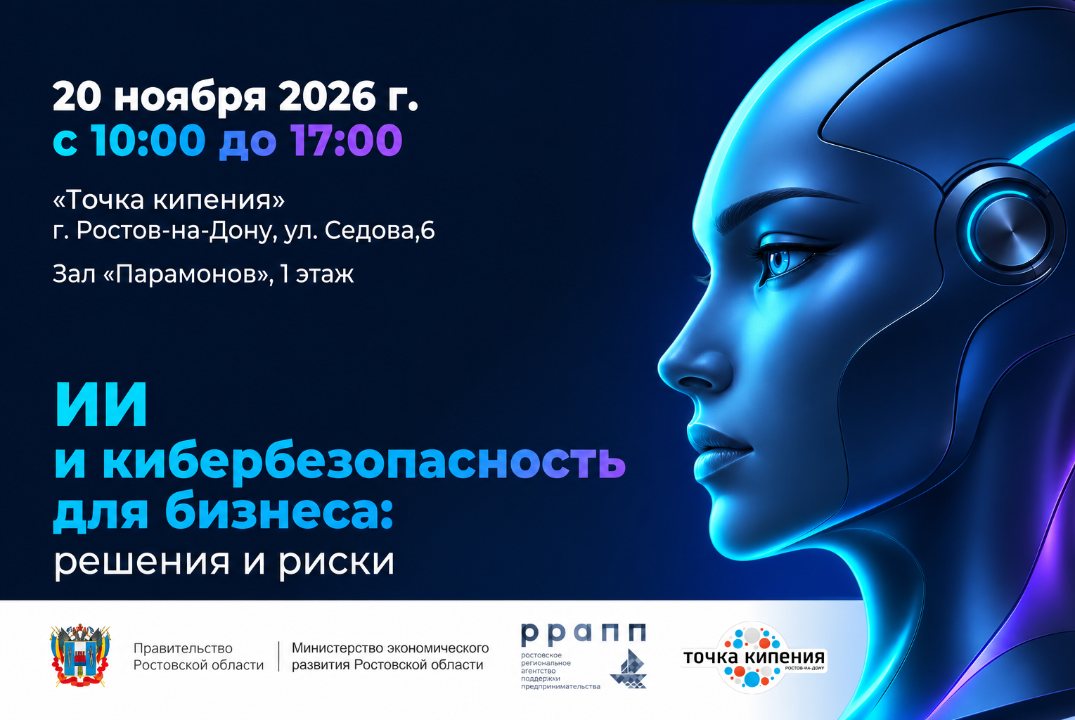
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…