О мероприятии
Несмотря на рост инвестиций в кибербезопасность и внедрение специализированных инструментов, критичные уязвимости в компаниях продолжают жить неделями и месяцами, а процессы остаются формальными. Причина — в отсутствии полноценного процесса управления уязвимостями. Без учёта активов, корректной приоритизации, понятных зон ответственности и контроля устранения Vulnerability Management превращается в имитацию, а не в инструмент снижения рисков.
В прямом эфире разберём, как должен выглядеть работающий процесс управления уязвимостями в 2026 году. Из каких этапов он состоит, почему одного сканера недостаточно, как правильно выстраивать приоритизацию и взаимодействие между ИБ и ИТ. Обсудим, какие факторы его тормозят, какие метрики эффективности необходимо применять и как выбрать подходящие инструменты.
Ключевые вопросы дискуссии:
• Как работает управление уязвимостями
• Почему во многих компаниях, имеющих дорогие сканеры уязвимостей, критичные дыры живут месяцами?
• Что дает внедрение процесса управления уязвимостями (Vulnerability Management)?
• Из каких этапов процесс управления уязвимостями?
• Чем полноценный Vulnerability Management отличается от иммитации?
• Какую ценность для кибербезопасности, ИТ и бизнеса дает правильно выстроенный процесс управления уязвимостями?
• Почему компании тонут в уязвимостях и не успевают их закрывать?
• Зачем нужно вести учет и управление активами (Asset Management)?
• Как нужно провдить провержка / подтверждение уязвимости?
• Как проводится скоринг, оценка критичности уязвимости?
• Как расчитывается приоритетность, время на закрытие уязвимости?
• Автоматизация процесса управления уязвимостями
• Возможно ли управлять уязвимостями без использования дорогостощих систем?
• Какие системы управления уязвимостями представлены на российском рынке и чем они отличаются?
• Сколько стоят платформы Vulnerability Management и как сэкономить бюджет при покупке?
• На какие критерии ориентироваться при выборе оптимальной платформы Vulnerability Management?
• Как правила и настройки можно получить из коробки вместе с платформой Vulnerability Management?
• Какие существуют возможности интеграции VM с другими системами и кибербезопасности?
• Можно ли доверить автоматическое закрытие уязвимостей системе?
• Что сегодня больше всего мешает внедрению процесса управления уязвимостями в российских компаниях?
• Какие регламенты нужны, чтобы процесс работал и не зависел от людей?
• Как наладить взаимодействие между ИБ и ИТ в рамках процесса управления уязвимостями?
• Как автоматически проверять устранение уязвимостей, чтобы исключить ошибки и рецидив их повторного возникновения?
• Итоги и прогнозы
• Какие регуляторные требования будут стимулировать интерес к VM в ближайшие 2–3 года и к чему готовиться уже сейчас?
• Как будут развиваться технологии автоматизации обнаружения и управления уязвимостями?
• Как ИИ может помочь в процессе управления уязвимостями?
Приглашенные эксперты:
Павел Попов
Руководитель группы инфраструктурной безопасности, Positive Technologies
Дмитрий Черняков
Директор по развитию продуктов, RedCheck
Данила Луцив
Руководитель продуктов направления Vulnerability Management (VS, SPC, ASOC), Security Vision
Роман Долгий
Руководитель направления специальных сервисов Solar JSOC, ГК «Солар»
Андрей Никонов
Заместитель директора, Смартап (Vulns.io VM)
Мария Погребняк
Старший менеджер по развитию бизнеса, «Лаборатория Касперского»
Александр Дорофеев
Генеральный директор, «Эшелон Технологии»
Модераторы:
Кирилл Мякишев
CISO, OZON
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
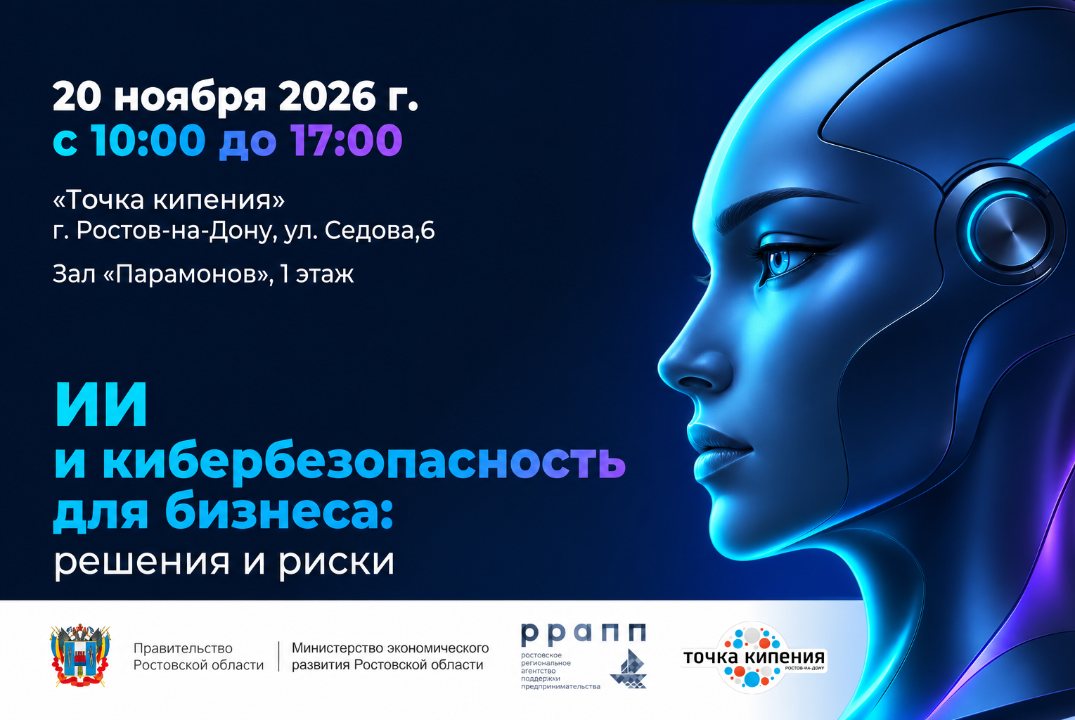
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…