О мероприятии
Системы PAM (Privileged Access Management) за последние годы вышли далеко за рамки хранения привилегированных паролей и записи сессий. Сегодня это уже не отдельный инструмент безопасности, а ключевой слой управления цифровыми идентичностями в гибридной и облачной инфраструктуре — фактически часть Identity Security Layer.
К 2026 году PAM оказался на пересечении Zero Trust, IAM/IGA и cloud- и AI-security governance. И именно здесь возникла ключевая проблема: инфраструктуры стали распределёнными, а привилегии — “размытыми” между системами и сервисами.
Теперь это не только root или администраторы. Привилегии живут в service accounts, API-токенах, ролях облаков, CI/CD-пайплайнах, machine identities, а также в AI-агентах и LLM-интеграциях, которые получают доступ к данным и бизнес-логике наравне с людьми.
Проблема 2026 года в том, что развитие облака, DevOps и AI-автоматизации значительно опережает контроль доступа. В результате компании часто не имеют целостного понимания, кто и что реально может делать в их инфраструктуре.
Модель угроз смещается: атаки идут не на пользователей, а на привилегированную автоматизацию. Компрометация токенов CI/CD, ошибки IAM в облаке, злоупотребление service accounts, атаки через API и AI-агентов становятся типовыми сценариями.
В этих условиях PAM перестаёт быть “хранилищем паролей” и превращается в систему контроля привилегированных действий и поведения в инфраструктуре.
• PAM в 2026 — новая роль в архитектуре безопасности
• Что сегодня считать “привилегированным доступом” в 2026 году?
• Почему классическое разделение user/admin больше не отражает реальность инфраструктуры?
• Какие типы привилегий сегодня наиболее критичны: service accounts, API tokens, CI/CD, cloud roles, AI agents?
• Где PAM уже используется для machine-to-machine доступа?
• Какие реальные инциденты происходят через machine identities и автоматизацию?
• Почему PAM стал обязательным слоем Zero Trust архитектуры?
• Как изменились требования к PAM в cloud/hybrid инфраструктуре?
• Почему IAM, PAM и IGA начинают сливаться в одну систему управления идентичностями?
• Почему проблема 2026 года — это не доступ, а “избыточные постоянные привилегии по умолчанию”?
• Что изменилось в архитектуре, требованиях заказчиков и выборе решений, после этапов импортозамещения за последние 2–3 года?
• Реальные сценарии и внедрение PAM
• Какие атаки доминируют сегодня: token theft, IAM abuse, CI/CD compromise, API hijacking?
• Почему service accounts стали более приоритетной целью, чем user-аккаунты?
• Как происходит компрометация CI/CD через GitLab/GitHub Actions токены и secrets?
• Как атакуют AWS/Azure/GCP через misconfigured IAM roles и trust policies?
• Как AI-агенты и LLM-интеграции становятся точкой утечки данных через tool calling и RAG-доступы?
• Как PAM интегрируется с IAM/IGA, SIEM, SOAR и Zero Trust — и где чаще всего возникает конфликт политик?
• Как PAM работает в cloud: AWS IAM roles, Azure RBAC, GCP IAM — и где чаще всего происходят обходы контроля?
• Как PAM защищает CI/CD: GitLab, Jenkins, ArgoCD — контроль секретов и ephemeral access tokens?
• Как PAM работает с Kubernetes (service accounts, kubeconfig, secrets, RBAC) и почему именно здесь чаще всего происходит “теневой доступ”?
• Как выстроить PAM для подрядчиков, внешних администраторов и временных доступов, чтобы не создавать постоянные “дырки” в инфраструктуре?
• Какие функции PAM действительно обязательны в 2026 году, а какие уже вторичны: vault, session recording, MFA, JIT/JEA, поведенческая аналитика, контроль API и машинных доступов?
• Как выбрать минимально достаточный PAM для МСБ и компаний с ограниченным бюджетом: какие возможности нужны обязательно, а от чего можно отказаться на первом этапе?
• Итоги и прогнозы
• Останется ли PAM отдельным рынком или станет частью Identity Security - платформ?
• Как AI изменит PAM: аномалии, автоматизация прав, dynamic policies?
• Какая российская специфика будет сильнее всего влиять на выбор PAM: локальные контуры, импортозамещение, требования регуляторов, сертификация и готовность к проверкам?
• PAM через 2–3 года: как изменится российский рынок, какую роль сыграет ИИ — аномалии, автоматизация прав, dynamic policies — и что уже сейчас нужно учитывать при выборе решения?
Приглашенные эксперты:
Дмитрий Симак
Менеджер по продукту PAM Infrascope, NGR Softlab
Лев Овчинников
Руководитель продукта Indeed ITDR, Индид
Алексей Ширикалов
Руководитель отдела развития продуктов, АйТи Бастион
Артем Назаретян
Руководитель BI.ZONE PAM, BI.ZONE
Денис Морозов
Генеральный директор, JumpServer PAM
Руслан Шарифуллин
Менеджер по развитию бизнеса Safeinspect, ГК «Солар»
Василий Ивасько
Директор по продажам, Avanpost
Модераторы:
Илья Шабанов
Генеральный директор, АМ Медиа
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
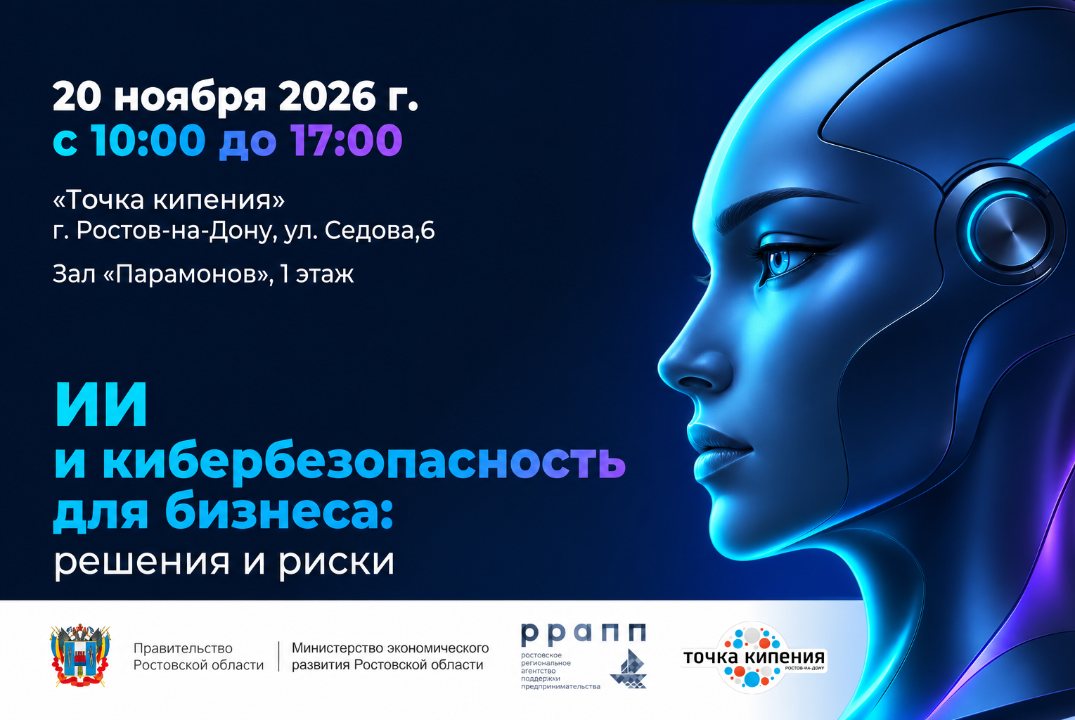
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…