О мероприятии
Сегодня корпоративная сеть перестала быть чем-то понятным и контролируемым.В неё одновременно подключаются сотрудники, подрядчики, облачные сервисы, IoT-устройства, CI/CD системы и даже AI-агенты, которые действуют автоматически без участия человека. И главный вопрос здесь уже не про “защиту периметра”, а про базовую вещь: кто вообще имеет право попасть в сеть и как система это решение принимает в реальном времени?
Zero Trust, IAM, ZTNA, SASE — всё это работает, но чаще уже на уровне приложений или идентичности. А вот момент подключения устройства к сети — физический или логический — остаётся слабым местом. И именно здесь работает NAC — система, которая решает максимально простой, но критический вопрос: пускать это устройство в сеть или нет?
• Почему сети снова стали неконтролируемыми
• Что такое NAC сегодня простыми словами?
• Какую проблему NAC должен решать в современной сети?
• Почему раньше сеть была предсказуемой, а сейчас нет?
• Какие устройства сегодня подключаются к корпоративной сети помимо сотрудников?
• Почему сам факт подключения устройства уже не означает доверие?
• Почему периметр сети больше не работает?
• Как BYOD и удалёнка изменили модель доверия?
• Почему IoT и “невидимые устройства” создают основную проблему?
• Почему IAM и ZTNA не закрывают уровень сетевого подключения?
• Где чаще всего происходят несанкционированные подключения в реальности?
• Как NAC работает в реальной инфраструктуре
• Что происходит в момент подключения устройства?
• Как NAC принимает решение: пустить, ограничить или заблокировать?
• Что такое 802.1X и зачем он нужен?
• Что такое RADIUS в этой цепочке?
• Как работает profiling устройств?
• Что такое posture check и зачем он нужен?
• Как реализуется изоляция устройства (VLAN/quarantine)?
• NAC — это часть Zero Trust или отдельный слой?
• Как NAC интегрируется с IAM (AD, Entra ID, Okta)?
• Как NAC взаимодействует с SIEM и EDR?
• Где NAC дополняет ZTNA и SASE?
• Где чаще всего ломается архитектура “IAM + ZTNA без NAC”?
• Итоги и прогнозы
• NAC останется отдельной системой или станет частью Zero Trust платформ?
• Как AI изменит контроль сетевых подключений?
• Что станет важнее в будущем: контроль сети или контроль идентичности и поведения?
Приглашенные эксперты:
Уточняется
Уточняется
Модераторы:
Уточняется
Уточняется
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
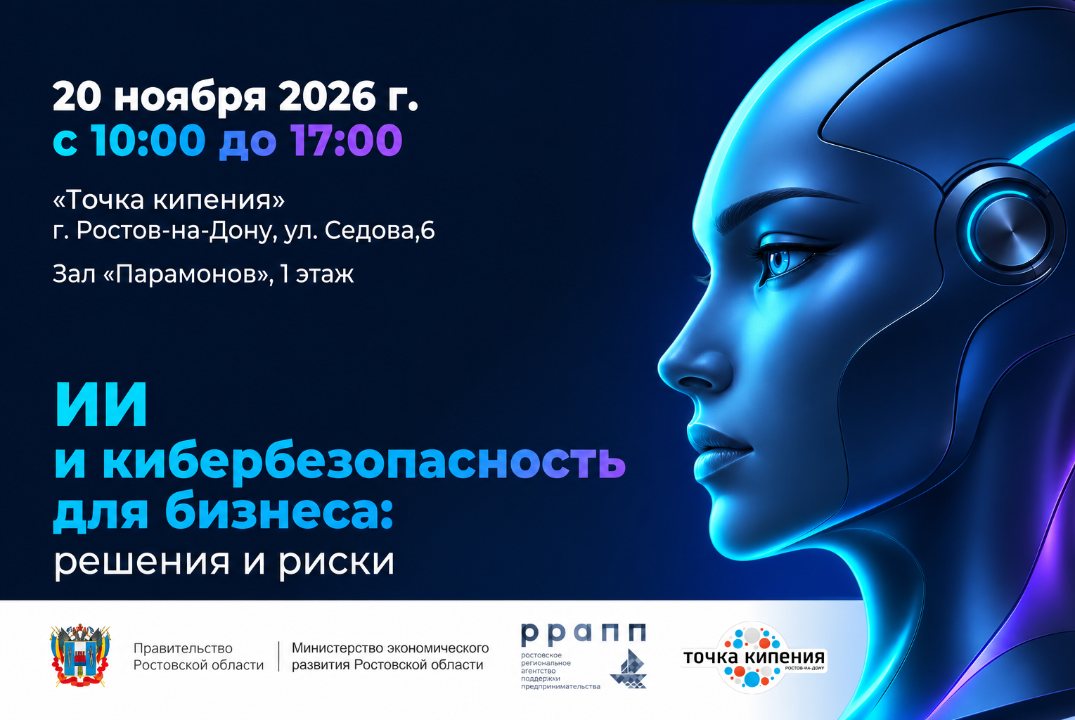
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…