О мероприятии
Пентесты, Red Team и Bug Bounty уже стали привычными инструментами для зрелых ИБ-команд. Но в 2026 году главный вопрос меняется: недостаточно один раз проверить периметр, получить отчёт и считать компанию защищённой.
Инфраструктура меняется быстрее, чем закрываются многие отчёты: появляются новые внешние активы, API, облака, подрядчики, CI/CD, Kubernetes, мобильные приложения, AI-сервисы и промышленные системы. Атакующие не ждут плановой проверки — они ищут слабые места постоянно.
В прямом эфире разберём, как проверять защиту до настоящей атаки: когда нужен классический пентест, когда Red Team, где помогает Bug Bounty, зачем появляются BAS и continuous validation, что такое AI Red Team и почему главная ценность offensive-проекта — не количество найденных уязвимостей, а снижение реального риска для бизнеса.
• От пентеста для галочки к проверке реальной атакуемости
• Что сегодня входит в Offensive Security и какую задачу это решает для бизнеса?
• Почему разовый пентест всё чаще не успевает за реальной инфраструктурой?
• Где заканчивается проверка “для отчёта” и начинается реальная проверка способности компании выдержать атаку?
• Компания прошла пентест и всё равно была взломана. Это провал подрядчика, заказчика или самой постановки задачи?
• Если заказчик может проверить только один сценарий атаки, какой сценарий вы бы выбрали первым?
• Когда достаточно обычного пентеста, а когда он уже слишком узкий инструмент?
• Когда Red Team действительно нужен, а когда это дорогой спектакль для незрелой компании?
• Bug Bounty — это замена пентесту или совсем другой механизм проверки?
• BAS и continuous validation — это реальная проверка защиты или просто “сканер нового поколения”?
• Кибериспытания и проверка недопустимых событий — это развитие Red Team или отдельный формат для бизнеса?
• От отчёта к реальному снижению риска
• Почему найденные уязвимости часто не закрываются месяцами?
• Что важнее для заказчика: найти 100 уязвимостей или доказать один путь к реальному ущербу?
• Как отличить критичную уязвимость “по CVSS” от критичного бизнес-риска?
• Кто должен быть владельцем результата offensive-проекта?
• Можно ли считать offensive-проект успешным, если уязвимости нашли, но через полгода половина не исправлена?
• Какие зоны в 2026 году заказчики чаще всего недооценивают при offensive-проверках?
• Как должен выглядеть AI Red Team для корпоративной LLM-системы?
• AI Red Team — это уже реальная услуга или пока новый красивый ценник в коммерческом предложении?
• Как безопасно проводить offensive-проверки в промышленности и КИИ?
• Как понять, что offensive-программа компании действительно стала зрелее за последний год?
• Итоги и прогнозы
• Какая offensive-практика станет обязательной для зрелой компании к 2028 году?
• Что исчезнет быстрее: разовые пентесты “для галочки” или отчёты на 200 страниц без контроля исправлений?
• Если заказчик выбирает offensive-подрядчика сейчас, какой один вопрос он должен задать, чтобы не пожалеть через год?
Приглашенные эксперты:
Андрей Галактионов
Руководитель отдела анализа защищённости, НТЦ «Вулкан»
Егор Кормилицин
Специалист по информационной безопасности, ScanFactory (ООО "Сканфэктори")
Евгений Янов
Руководитель департамента аудита и консалтинга, Эфшесть/F6
Михаил Сидорук
Руководитель управления анализа защищенности, BI.ZONE
Артём Мелёхин
Руководитель направления Security Assessment, RED Security
Виталий Калищук
Эксперт по информационной безопасности, «Лаборатория Касперского»
Михаил Калинин
Руководитель группы анализа защищённости ИТ-инфраструктуры, Группа компаний SolidLab
Роман Приходько
Руководитель Standoff Bug Bounty, Positive Technologies
Модераторы:
Алексей Юдин
Заместитель генерального директора, КИВИ
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
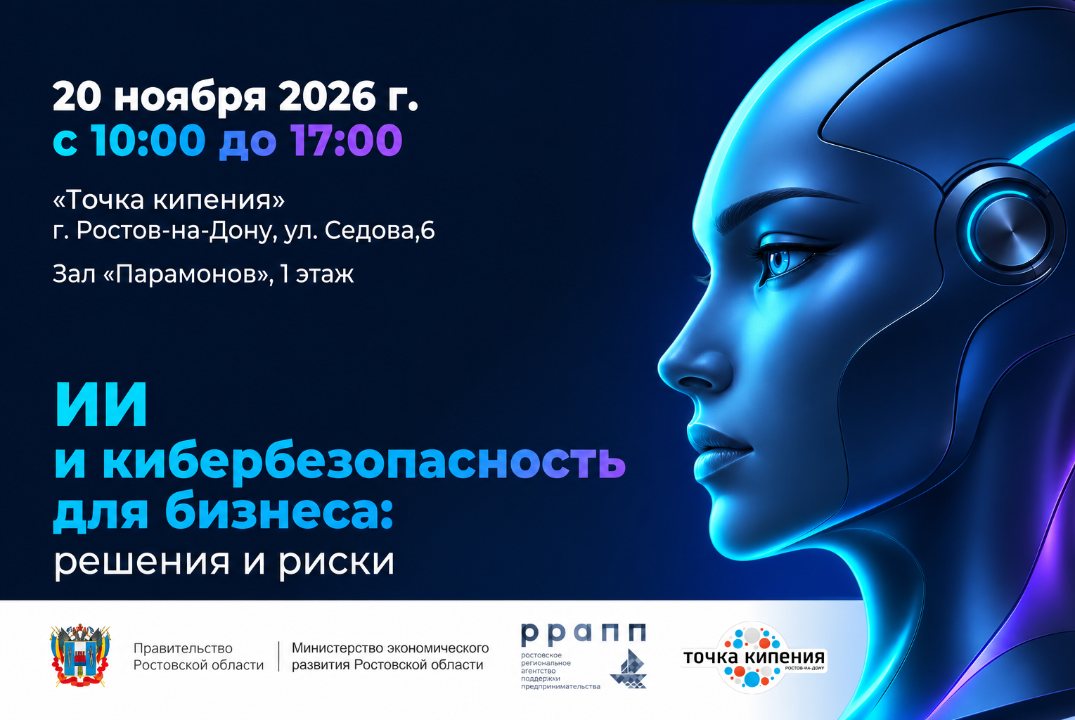
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…