О мероприятии
Российский рынок SIEM прошел этап экстренного импортозамещения. В 2026 году заказчику уже недостаточно услышать, что продукт отечественный, поддерживает нужное количество источников и способен обработать заявленный EPS.
Вопросы стали сложнее: насколько быстро SIEM начинает приносить пользу, сколько ручной работы остается у SOC, насколько хорош готовый контент, сколько стоит хранение растущего потока событий, что происходит при пиковых нагрузках и действительно ли AI помогает расследовать инциденты.
В прямом эфире разберём, что действительно изменилось в российских SIEM, где закончился этап «догоняющих решений», как изменилась работа с детектами и данными, что реально дают AI, UEBA и автоматизация и что сегодня обязательно проверять до покупки.
• Российские SIEM после импортозамещения
• Что сильнее всего изменилось в российских SIEM за последний год?
• Что сегодня вообще отличает современную SIEM от хорошего сборщика и коррелятора событий?
• Можно ли сказать, что российские SIEM уже прошли этап «догоняющих решений»?
• Если убрать логотипы и названия продуктов, в чём российские SIEM сегодня действительно отличаются друг от друга?
• Что сегодня важнее для заказчика: функционально самая мощная SIEM или система, которую его команда сможет нормально эксплуатировать?
• SIEM годами учили собирать как можно больше событий. Но если около 60% компаний уже ограничивают сбор, а 55% хранят данные не более полугода — нужно ли вообще продолжать собирать всё подряд?
• Что опаснее: не собрать нужное событие или собрать всё и утопить аналитиков в шуме?
• Что сегодня является главной проблемой SIEM уже после внедрения?
• Если 43% компаний жалуются на большое количество ложных срабатываний, почему эта проблема до сих пор не решена?
• Где заканчивается ответственность вендора и начинается ответственность заказчика за эффективность SIEM?
• Ключевые изменения внутри продуктов
• Если отбросить новые названия функций, то что в современной SIEM стало реально лучше для самого аналитика?
• Как изменился готовый контент в SIEM?
• Стали ли SIEM лучше понимать контекст атаки, а не просто отдельные события?
• Как заказчику оценить качество готового контента до покупки?
• Что происходит с UEBA: это уже базовая возможность современной SIEM или по-прежнему отдельный сложный слой аналитики?
• Что на практике изменил AI в российских SIEM?
• Где AI уже способен работать самостоятельно, а где он пока остаётся помощником аналитика?
• SIEM всё активнее пересекается с TIP, SOAR, UEBA, XDR и IRP. Это естественная эволюция продукта или попытка превратить SIEM в “комбайн на все случаи жизни”?»
• Что изменилось в архитектуре SIEM из-за роста объёмов данных?
• EPS всё ещё главный показатель производительности SIEM или эта цифра уже слишком мало говорит о реальной системе?
• Что заказчик должен заставить SIEM сделать на пилоте, чтобы проверить продукт не по презентации, а в реальных условиях?
• Итоги и прогнозы
• Как будет выглядеть зрелая российская SIEM через 2–3 года?
• За что вендоры SIEM будут конкурировать через несколько лет?
• Если компания выбирает SIEM сейчас на следующие 5–7 лет, какой один вопрос она должна задать вендору о будущем продукта, чтобы потом не пожалеть о выборе?
Приглашенные эксперты:
Евгения Лагутина
Cтарший менеджер отдела развития продуктов единой корпоративной платформы, «Лаборатория Касперского»
Вадим Порошин
Лидер продуктовой практики MaxPatrol SIEM, Positive Technologies
Александр Дорофеев
Генеральный директор, Эшелон Технологии
Максим Анненков
Менеджер по продуктам Security Vision SIEM, SOAR и NG SOAR, Security Vision
Александр Ненахов
Руководитель продуктвого направления Solar SIEM, «ГК Солар»
Даниил Вылегжанин
Руководитель отдела предпродажной подготовки компании, РуСИЕМ
Виктор Никуличев
Руководитель отдела управления продуктами, R-Vision
Модераторы:
Руслан Ложкин
Директор департамента кибербезопасности, АКБ Абсолют Банк (ПАО)
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
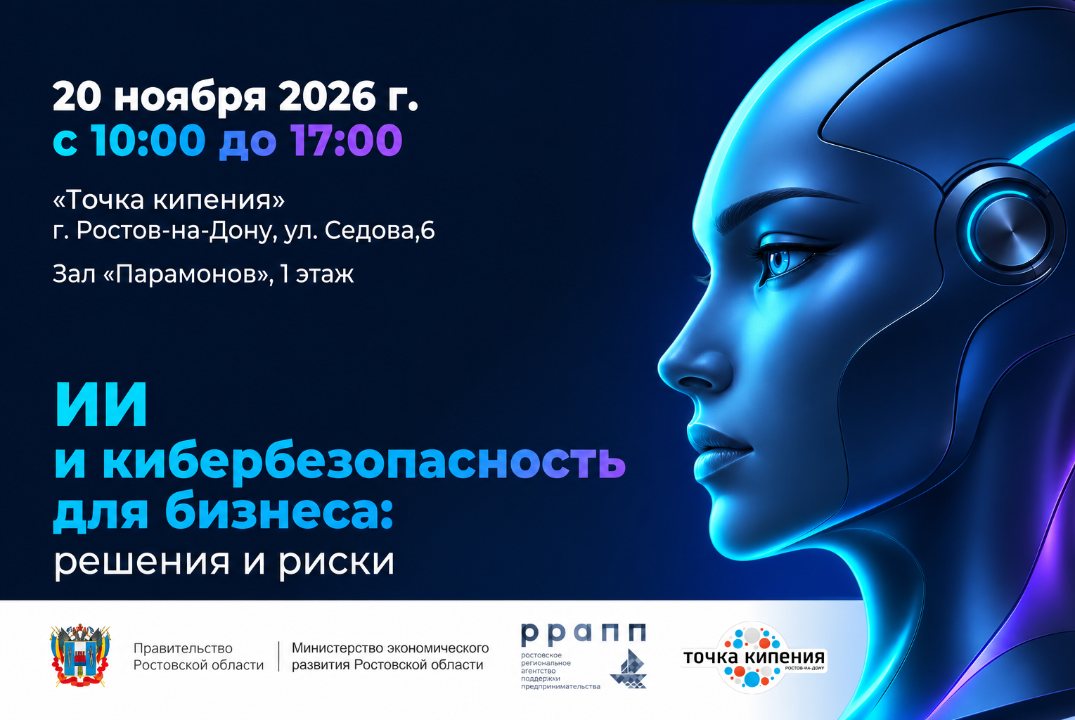
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…