О мероприятии
Атаки на цепочку поставок становятся одним из самых эффективных способов проникновения в инфраструктуру жертвы. Злоумышленники всё чаще обходят защищённый периметр, атакуя поставщиков, подрядчиков и партнёров, у которых уже есть доверенный доступ. В результате взлом происходит не напрямую, а через легитимные учётные записи, интеграции, обновления ПО и деловую переписку.
В эфире разберём, как именно выглядят такие атаки на практике, какие сценарии используются чаще всего и почему даже зрелые компании оказываются уязвимыми. Эксперты обсудят реальные кейсы, типовые ошибки и слабые места в работе с поставщиками, а также покажут, какие меры действительно помогают снизить риски — от организационных требований до технического контроля доступа и интеграций.
Вы узнаете, как выстроить процесс оценки безопасности поставщиков, какие подходы не работают и создают лишь иллюзию защиты, и какие шаги можно предпринять уже в ближайшие месяцы. Этот эфир — практический разбор того, как контролировать риски цепочки поставок и не стать жертвой атаки через доверие.
Ключевые вопросы дискуссии:
• Риски атак на цепочку поставок
• Что такое атака на цепочку поставок простыми словами и почему они оказываются очень эффетивны?
• Каковы типовые сценарии атак через поставщиков?
• Примеры громких инцидентов через поставщиков в 2025 и 2026 годах?
• По каким признакам можно понять, что инцидент пришёл через поставщика?
• Где чаще всего ломается безопасность цепочки поставок: в людях, процессах или технологиях?
• Как угрозу атак через поставщиков видят регуляторы?
• Какие вектора атак чаще всего используются для атак через поставщиков?
• Как атакую через слабую защиту удаленного доступа в инфраструктуру (Identity Supply Chain)?
• Как атакуют через взлом электронной почты партнеров и поставщиков (Business Email Compromise — BEC)?
• Как атакуют через обновления легитимного ПО (Software Supply Chain)?
• Как атакуют через интеграции, API и компрометацию CI/CD pipeline?
• Как защищаться от атак через поставщиков на практике
• Кто и как должен вести реестр поставщиков и оценивать риски атак через них?
• Какие вопросы к поставщику действительно выявляют риски, а не создают иллюзию проверки?
• Какие требования по информационной безопасности к поставщикам существенно снижают риски атак на цепочку поставок?
• Почему даже при наличии требований к поставщикам их безопасность на практике никто не контролирует?
• Как правильно управлять внешними доступами для поставщиков?
• Как и какими средствами проводить аудит внешнего исходного кода и получаемых обновлений?
• Как защищать интеграции со сторонними сервисами?
• Какие события и логи важны, чтобы быстро понять, откуда пришёл инцидент?
• Какие технические средства и процессы можно внедрить, чтобы существенно минимизировать риски уже через несколько месяцев?
• Итоги и прогнозы
• Что станет must have в защите цепочки поставок?
• Какие подходы в защите цепочки поставок будет создавать только иллюзию безопасности?
• Как будут меняться требования регуляторов к контролю информационной безопасности у поставщиков?
Приглашенные эксперты:
Илья Карелин
Заместитель директора по консалтингу, Positive Technologies
Никита Котиков
Product owner Cyber Rating, CICADA8
Александр Луганцев
Независимый эксперт
Дмитрий Северенин
Руководитель управления ИБ, Группа компаний Агротерра
Илья Борисов
Директор департамента защиты данных, Билайн
Модераторы:
Константин Титков
Руководитель Центра ИБ дочерних обществ, Газпромбанк
Похожие мероприятия
Весь разделБИОТ 2026 - 30-я Международная специализированная выставка "Безопасность и охрана труда"
Международная специализированная выставка «Безопасность и охрана труда» (БИОТ) является крупнейшим мероприятием в области охраны труда и промышленной безопасности. Самое крупное в…
РАЭК.Кэмп Урбан «Бизнес в фокусе» 2026
РАЭК.Кэмп Урбан «Бизнес в фокусе» пройдёт 20 ноября 2026 года в Москве, в офисе HeadHunter. Однодневный интенсив посвящён государственной поддержке малого и среднего бизнеса, привл…
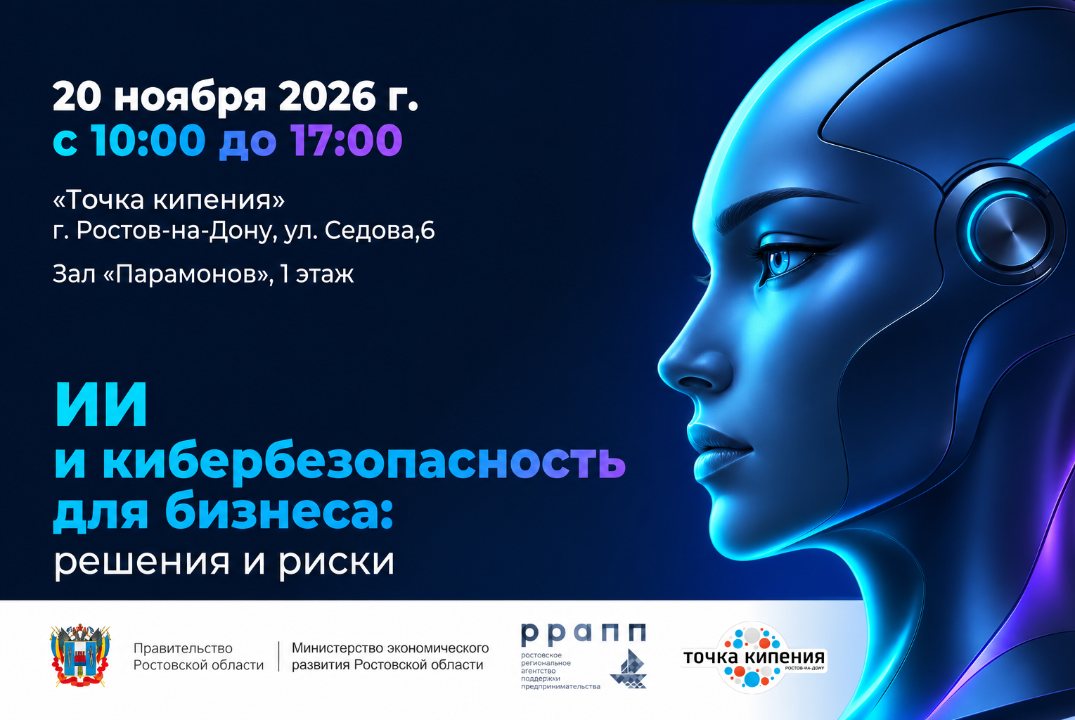
ИИ и кибербезопасность для бизнеса: решения и риски 2026
Как внедрить нейросети, сократить расходы на 40% и не потерять бизнес из-за хакеров и штрафов? 20 ноября пройдет масштабный практический форум «ИИ и кибербезопасность для бизнеса:…
Разработка ПО с ИИ: от Copilot до автономных агентов 2026
ИИ уже перестал быть просто подсказкой в IDE. Он помогает разбирать требования, писать и проверять код, создавать тесты, искать уязвимости, работать с документацией и всё чаще полу…
Серия эфиров Threat Zone. Выпуск 6 2026
20 ноября 2026 г., с 11:00 до 12:30 (мск) пройдет 6-й выпуск серии эфиров Threat Zone от команды BI.ZONE Threat Intelligence. Чтобы получить первоначальный доступ, злоумышленникам…
Сетевая безопасность 2026
Конференция Сетевая безопасность 2026 проходит 24 ноября 2026 в городе Москва, Россия. Событие объединит экспертов и специалистов таких направлений, как Сетевая безопасность, Контр…